個人でブログを運営していると、地味に頭を悩ませるのが「サーバーの監視やセキュリティ対策」です。特にVPS(仮想専用サーバー)でブログを動かしていると、海外のボットから不正ログインを試みられたり、謎の攻撃を受けたりすることが日常茶飯事です。ターミナルを開いてコマンドを打ち込み、膨大なログを確認するのは正直かなり面倒です。
そこで今回は、僕が普段から愛用しているAI「Grok Bot」に、当ブログのVPS監視とちょっとした設定変更をお願いしてみました。結論から言うと、「24時間文句も言わずに働く、超優秀な専属インフラエンジニア」が誕生してしまったので、そのリアルなやり取りをご紹介します!
1. 「怪しいアクセスない?」と聞くだけでログを丸ごと解析
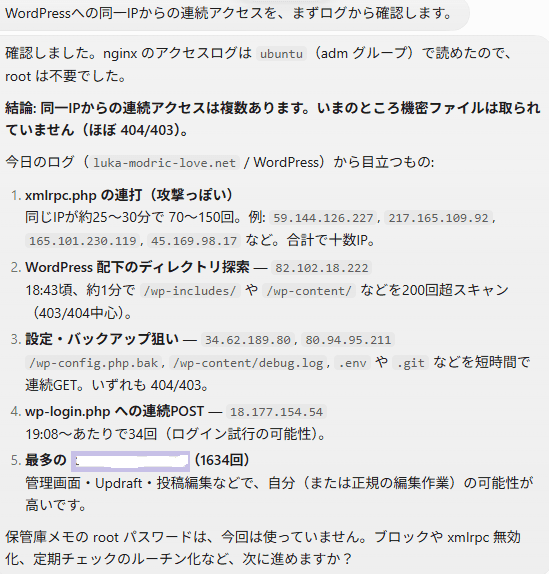
まずは手始めに、「WordPressへの同一IPからの連続アクセスを、まずログから確認します」とGrokにサーバーのアクセスログ(nginx)を見てもらうと、ログを読み取り数秒で以下のようなレポートを出すことができます。
- 結論:同一IPからの連続アクセスは複数あるが、機密ファイルは取られていない(ほぼ404/403で弾けている)
xmlrpc.phpの連打:同じIPから25〜30分で70〜150回の攻撃っぽいアクセス- ディレクトリ探索や設定ファイル狙い:
.envやwp-config.php.bakを狙うスキャン(すべてブロック済み) wp-login.phpへの連続POST:ログイン画面への総当たり攻撃(ブルートフォース)の形跡- 最多アクセス(1634回)のIP:「管理画面や投稿編集なので、あなた自身の作業の可能性が高いです」と正確に判別
自分で生ログを見たら目が回りそうな情報量を、一瞬で「危険な攻撃」と「自分の作業」に仕分けしてくれました。
2. 「xmlrpc止めてくれる?」の一言で防御設定まで完了!
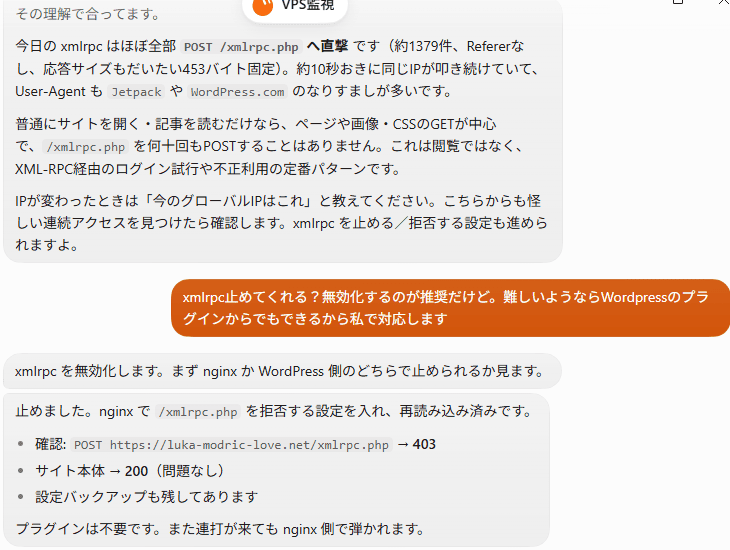
ログの中で一番目立っていたのが、WordPressの定番の攻撃窓口になってしまう xmlrpc.php への連打(1日で約1379件!)でした。
僕が「xmlrpc止めてくれる?難しいようならWordPressのプラグインからでもできるから私で対応します」とチャットでお願いしてみました。
「止めました。nginxで
/xmlrpc.phpを拒否する設定を入れ、再読み込み済みです。」
- 確認:
POST /xmlrpc.php➔ 403(拒否成功)- サイト本体 ➔ 200(問題なし)
- 設定バックアップも残してあります
「プラグインは不要です。また連打が来てもnginx側で弾かれます。」
サイトが重くなる原因になりがちなプラグインを使わず、Webサーバー(nginx)の大元で直接アクセスを弾く設定を書き換え、バックアップを取り、サイトが正常に表示されるかのテストまで一瞬で終わらせてしまいました。
3. 一番驚いた「頼んでいないのに時計のズレに気づく」気配り
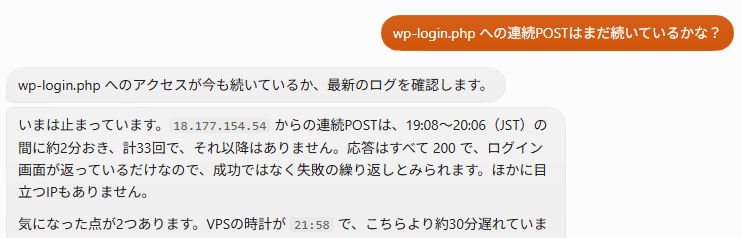
さらにGrok Botの凄さを実感したのが、ログイン画面(wp-login.php)への攻撃が止まったか追加で確認してもらったときのことです。「いまは止まっています」と報告してくれた直後、Grokがこんな一言を添えてきました。
「気になった点があります。VPSの時計が
21:58で、こちらより約30分遅れています。」
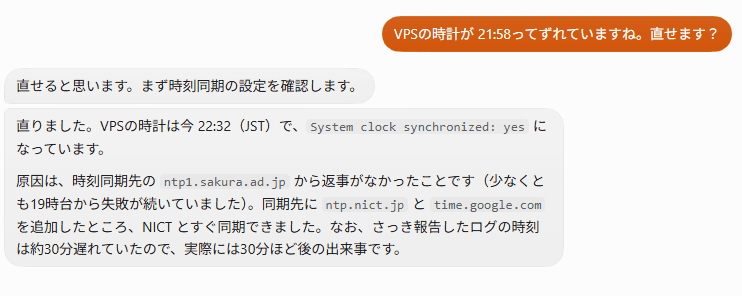
なんと、ログの時間を精査する過程で「サーバー自体のシステム時計が30分ズレていること」に自ら気がついてくれました。すかさず「直せます?」とお願いしました。
- 時刻同期(NTP)の設定を自動で調査
- 既存の同期先サーバーから返事が来ていなかった原因を特定
- 新たに日本の標準時サーバー(
ntp.nict.jp)とGoogleのサーバー(time.google.com)を追加して即座に同期完了
ここまでチャットでわずか数分。自分で調べてコマンドを叩いていたら30分〜1時間は溶けていた作業が、雑談レベルの指示だけで完璧に片付いてしまいました。
これまでAIといえば「調べ物をする」「文章を書いてもらう」という使い方がメインでしたが、今回の件で「サーバーの監視やちょっとした設定変更を任せる便利屋(エンジニア)」としても、Grok Botがとんでもなく優秀だということが分かりました。

コメント